Домашняя сеть как инженерный проект: Keenetic, Mesh и VPN
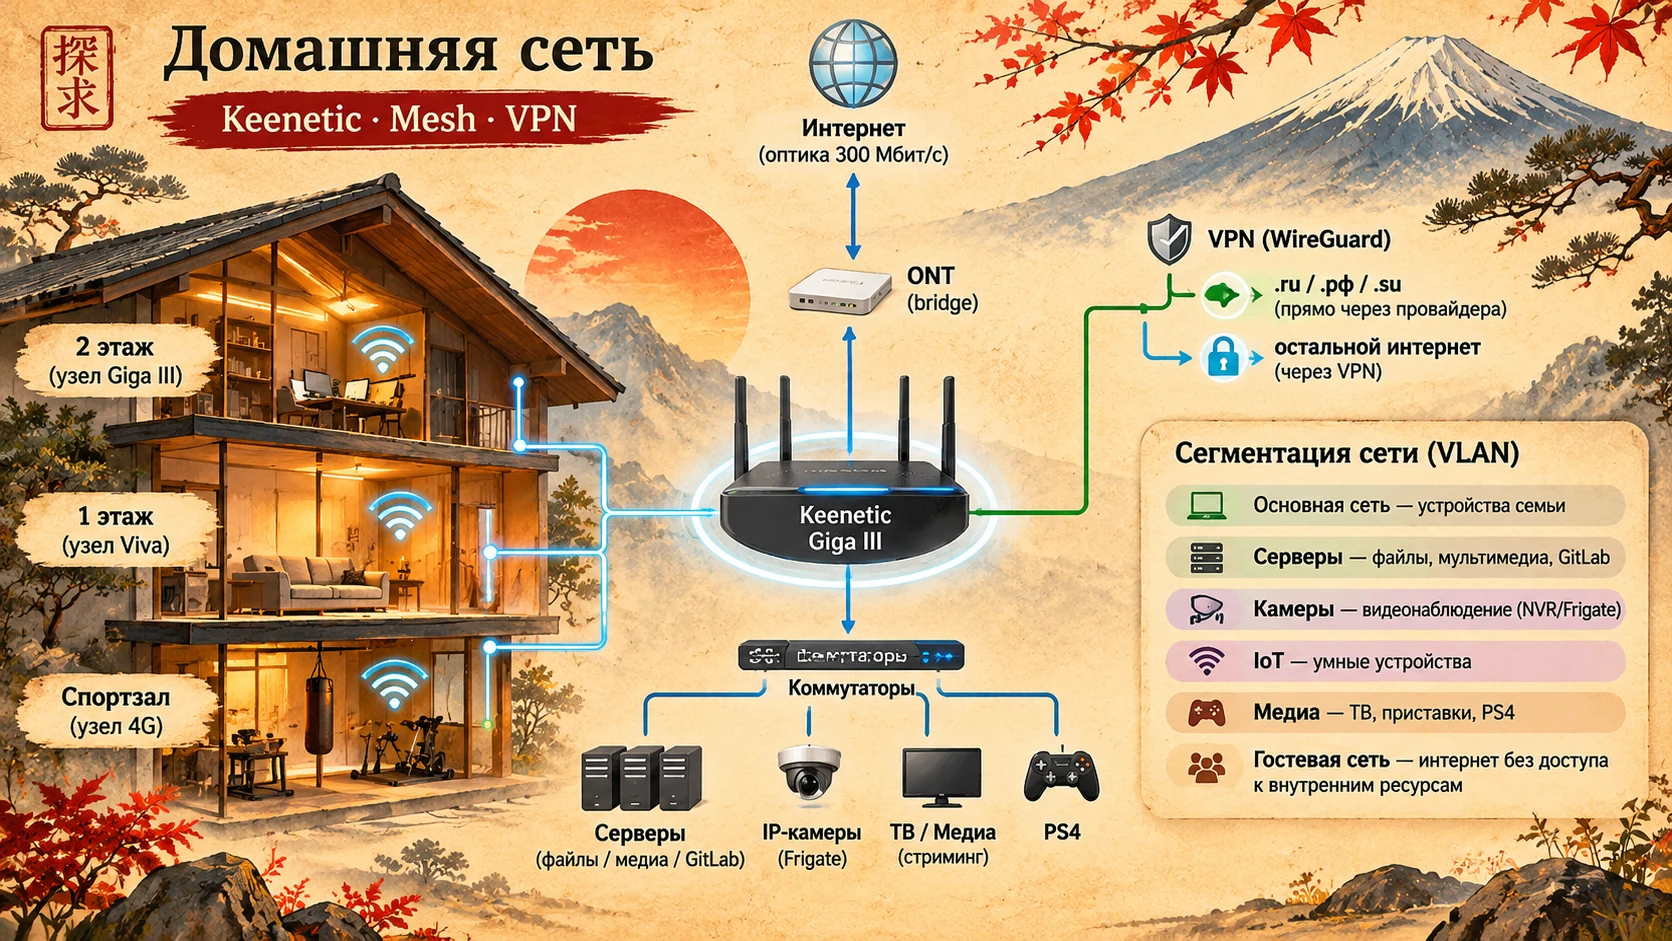
Домашняя сеть постепенно перестаёт быть просто маршрутизатором с Wi-Fi. Когда появляются серверы, камеры видеонаблюдения, телевизоры, мобильные устройства и VPN, она превращается в небольшую инфраструктуру со своими требованиями к надёжности, безопасности и обслуживанию.
В этой заметке я расскажу, как устроена моя домашняя сеть, какие решения уже реализованы и что ещё предстоит сделать.
1. Исходная архитектура
В основе сети — оптоволоконное подключение со скоростью 300 Мбит/с.
Оптический терминал провайдера работает в режиме моста (bridge), а маршрутизацией занимается Keenetic Giga III.
Для расширения покрытия используются два дополнительных устройства:
- Keenetic Viva — Mesh-узел на первом этаже.
- Keenetic 4G — Mesh-узел в спортзале.
Оба узла подключены к основному маршрутизатору по Ethernet. Это позволяет не расходовать беспроводную полосу на передачу трафика между точками доступа.
2. Почему проводной Mesh
При построении сети я предпочёл Ethernet-подключение Mesh-узлов беспроводному соединению.
Причины достаточно практичные:
- более предсказуемая пропускная способность;
- отсутствие зависимости магистрального соединения от радиопомех;
- возможность разместить точки доступа там, где действительно нужно покрытие;
- упрощение диагностики.
Беспроводная сеть при этом остаётся единой для пользовательских устройств.
3. VPN и раздельная маршрутизация
Одна из задач — обеспечить доступ к зарубежным ресурсам через VPN, сохранив прямое соединение с российскими сервисами.
Для этого используется WireGuard с раздельной маршрутизацией.
Общая логика:
- российские ресурсы направляются через провайдера;
- остальные ресурсы — через VPN;
- правила применяются централизованно на маршрутизаторе.
Такой подход избавляет от необходимости вручную включать и выключать VPN на каждом устройстве.
При этом доменная маршрутизация требует сопровождения: география сервисов, DNS-ответы и используемые адреса могут меняться.
4. Серверы и видеонаблюдение
В домашней инфраструктуре используются отдельные серверы для хранения файлов, мультимедиа и GitLab.
Для видеонаблюдения выделена система с IP-камерами и программным NVR на базе Frigate.
Это создаёт новые требования к сети: видеопотоки должны передаваться стабильно, а доступ камер к другим устройствам желательно ограничивать.
5. Следующий этап — сегментация VLAN
Пока основная сеть устроена достаточно просто. Следующая задача — разделить устройства по назначению.
Планируемые сегменты:
| Сегмент | Назначение |
|---|---|
| Основная сеть | Компьютеры и телефоны |
| Серверы | Файловые и прикладные сервисы |
| Камеры | IP-камеры и видеонаблюдение |
| IoT | Умные устройства |
| Медиа | Телевизоры и игровые устройства |
| Гостевая сеть | Доступ в интернет без доступа к внутренним ресурсам |
Важно, что VLAN сами по себе не обеспечивают безопасность. Необходимо также настроить правила межсетевого доступа и проверить поддержку VLAN на маршрутизаторах и коммутаторах.
6. Что я вынес из этого проекта
Главный вывод: домашнюю сеть полезно проектировать как полноценную систему, даже если она небольшая.
Сначала стоит определить физическую топологию, затем маршрутизацию и сегментацию, а уже после — политики доступа и мониторинг.
В моём случае часть решений уже работает, а часть остаётся инженерным планом. Именно это и делает проект интересным: инфраструктура развивается вместе с задачами.
Продолжение: проектирование VLAN, настройка доступа между сегментами и практическая проверка безопасности домашней сети.